NginxでWebサーバーやリバースプロキシを運用していると、「標準で出力されるログ各項目の意味を正しく把握したい」「レスポンスの遅延箇所を特定するために処理時間を記録したい」と感じる場面が多くありますよね。さらに実務では、nginx access log formatをカスタマイズしてJSON形式で出力したり、ロードバランサー配下で本来のクライアントIPを正確に記録したりといった高度な設定が求められることも少なくありません。
そのままデフォルト設定を使い続けていると、いざ障害が起きた際に原因の切り分けに時間がかかったり、不要なリクエストでディスク容量が圧迫されたりと、運用上のトラブルにつながりかねません。
この記事では、Nginxの標準フォーマット(combined)の読み方から、実践的なカスタム設定、モダンなログ解析手法や容量管理まで、サーバー運用に役立つ知識を分かりやすく整理しました。コピーしてすぐに使える設定例も交えて解説しますので、ぜひご自身の環境に合わせて活用してみてください。
業界最安級、実績・口コミ多数!仕事に繋がるWebスキルを身につけるなら『デイトラ』
Nginxアクセスログの基本構造と既定フォーマット(combined)の読み方
Nginxのアクセスログは、Webサーバーへのリクエスト履歴を記録し、トラフィック解析やセキュリティ監査、トラブルシューティングを行うための最も基本的な機能です。ログの構造と各変数の意味を正しく理解することで、アクセス状況の正確な把握や障害時の迅速な切り分けが可能になります。
Nginxのアクセスログが出力される仕組み
Nginxでは、access_logディレクティブを使用してアクセスログの出力先やフォーマットを指定します。デフォルトでは、設定ファイルを明示的に変更しなくても、標準のcombinedフォーマットでログが記録される動作になっています。
ログの出力先は環境やパッケージのインストール方法によって異なりますが、一般的には以下のパスに保存されます。
- Ubuntu / Debian系:
/var/log/nginx/access.log - RHEL / CentOS系:
/var/log/nginx/access.log - ソースコードからのビルドやコンテナ環境: 設定ファイル(
nginx.conf)のaccess_logで指定されたパス
なお、リクエストごとのエラーや警告を記録するerror_logとは役割が異なります。error_logはサーバー全体の異常やモジュールの動作不良をトラブルシューティングするために用いるため、アクセスログとは区別して管理する必要があります。
combinedフォーマットの内容と各項目の正しい読み方
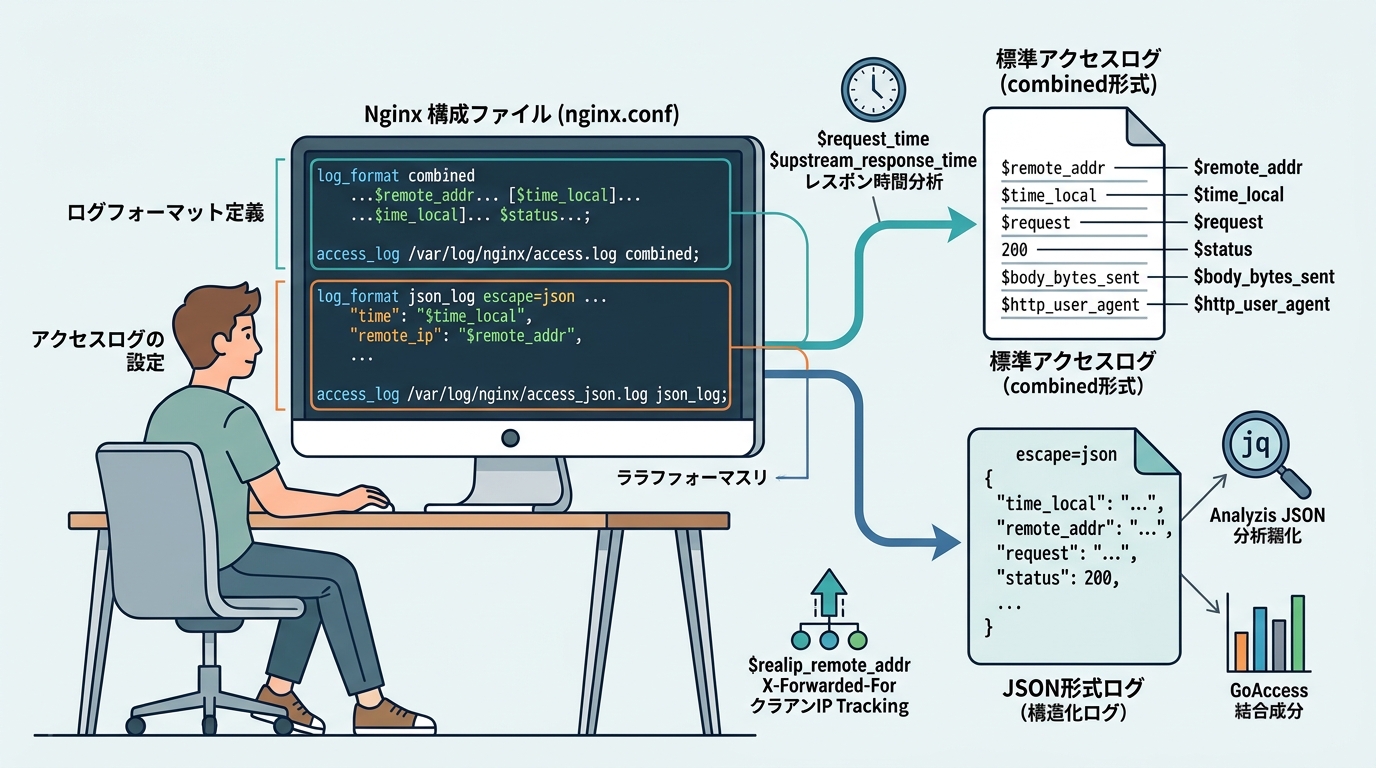
Nginxのデフォルトフォーマットであるcombinedは、Apacheの標準的なCombined Log Format互換の構造を持ちます。設定ファイル上では、以下のように定義されています。
http {
    log_format combined '$remote_addr - $remote_user [$time_local] '
                        '"$request" $status $body_bytes_sent '
                        '"$http_referer" "$http_user_agent"';
}
実際のアクセスログの出力例は以下の通りです。
192.168.1.50 - - [14/Nov/2026:08:30:15 +0900] "GET /index.html HTTP/1.1" 200 1024 "https://watashi.xyz/" "Mozilla/5.0 (Windows NT 10.0; Win64; x64)"このログ行に含まれる各項目の意味と対応関係は以下の表のとおりです。
| 項目名 / 変数 | サンプル値の該当部分 | 意味・内容 |
|---|---|---|
$remote_addr | 192.168.1.50 | リクエスト送信元のIPアドレス(プロキシ経由の場合は直近のIP) |
$remote_user | - | HTTP基本認証で認証されたユーザー名(未認証の場合はハイフン) |
$time_local | 14/Nov/2026:08:30:15 +0900 | リクエストを受信したローカル時刻とタイムゾーン |
$request | GET /index.html HTTP/1.1 | HTTPメソッド、リクエストURI、プロトコルバージョン |
$status | 200 | サーバーから返却したHTTPステータスコード |
$body_bytes_sent | 1024 | レスポンスボディのサイズ(バイト単位、ヘッダーを含まない) |
$http_referer | https://watashi.xyz/ | リファラー(リンク元のURL) |
$http_user_agent | Mozilla/5.0 ... | クライアント側のブラウザやボットのユーザーエージェント文字列 |
このログから、特定のクライアントがどのページにアクセスし、どのようなステータスコード(200 OKや404 Not Foundなど)で応答したかを正確に追跡できます。
NginxとApacheのアクセスログフォーマットの違い
NginxのcombinedフォーマットはApacheのCombined Log Formatを意識して設計されていますが、設定構文や変数指定の仕組みには明確な違いがあります。
| 比較項目 | Apache (httpd) | Nginx |
|---|---|---|
| フォーマット定義ディレクティブ | LogFormat "%h %l %u %t \"%r\" %>s %b" combined | log_format combined '$remote_addr ...'; |
| 変数の記述方式 | %h, %u, %t などのパーセント記号付きコード | $remote_addr, $remote_user などのドル記号付き変数 |
| 定義可能なコンテキスト | グローバル設定(httpd.conf 等) | httpコンテキスト内 |
| 出力先指定ディレクティブ | CustomLog logs/access_log combined | access_log /path/to/file combined; |
Apacheではログフォーマットの指定にパーセント記号を用いた固有の書式指定子(%h, %rなど)を使用しますが、NginxではNginx本体が提供する内部変数($remote_addr, $requestなど)を文字列として直接埋め込む構文を採用しています。そのため、Nginxでは独自のカスタム変数をログフォーマットに容易に組み込むことができます。

log_formatとaccess_logの設定方法
Nginxのアクセスログを柔軟にカスタマイズし、Webサーバーのパフォーマンス測定やリバースプロキシ環境でのクライアントIP特定を正確に行うためには、log_formatおよびaccess_logディレクティブの正しい設定が不可欠です。本セクションでは、記述場所の制約から各計測用変数の違い、リバースプロキシ環境での運用上の注意点まで詳しく解説します。
log_formatとaccess_logディレクティブの基本構文と記述場所
Nginxで独自のログフォーマットを作成する場合、log_formatディレクティブを使用します。重要な注意点として、log_formatは必ず http コンテキスト内でのみ定義可能です(serverやlocationコンテキスト内では定義できません)。
一方、定義したフォーマットを適用するaccess_logディレクティブは、http、server、location、if in location、limit_exceptの各コンテキストに記述できます。これにより、特定のバーチャルホストや特定のパス(例: /api/など)ごとに異なるログ出力先やフォーマットを割り当てることが可能です。
以下は、カスタムフォーマットを定義し、特定のサーバーブロックで適用する実際の設定例です。
http {
    # 1. log_format は必ず http コンテキスト内に定義する
    log_format custom_format '$remote_addr - $remote_user [$time_local] '
                             '"$request" $status $body_bytes_sent '
                             '"$http_referer" "$http_user_agent" '
                             'rt=$request_time urt=$upstream_response_time';

    server {
        listen 80;
        server_name watashi.xyz;

        # 2. server コンテキストまたは location コンテキストで access_log を指定
        access_log /var/log/nginx/watashi_access.log custom_format;

        location / {
            root /usr/share/nginx/html;
            index index.html index.htm;
        }
    }
}
設定を変更した後は、構文エラーがないかを検証し、安全に設定を反映させます。
# 設定ファイルの構文チェック
sudo nginx -t

# 設定の再読み込み(無停止で反映)
sudo systemctl reload nginx
レスポンスタイムや上流サーバーの測定と切り分け
Webアプリケーションのパフォーマンスチューニングや障害切り分けにおいて、Nginxが提供する処理時間変数の測定範囲の違いを正確に把握することは非常に重要です。
以下の表に、主要な時間計測用変数の違いをまとめました。
| 変数名 | 計測範囲・内容 |
|---|---|
$request_time | Nginxがクライアントからのリクエストを受信し始めてから、レスポンスの送信が完了するまでの総経過時間(秒単位・ミリ秒精度)。 |
$upstream_response_time | 上流サーバー(バックエンドのPHP-FPMやAppサーバーなど)からレスポンスの最初のバイトを受信し始めてから、すべてのデータを受信し終えるまでの時間。 |
$upstream_connect_time | 上流サーバーとのTCP接続(またはUnixドメインソケット接続)の確立にかかった時間。 |
$upstream_header_time | 上流サーバーからレスポンスヘッダーを受信するまでにかかった時間。 |
ボトルネックの切り分け手法
総処理時間である $request_time と、バックエンドの処理時間である $upstream_response_time を並行して記録することで、パフォーマンス低下の原因がどこにあるかを即座に切り分けることができます。
- ケースA (
$request_timeは大きいが、$upstream_response_timeは極めて短い):
バックエンドの処理ではなく、Nginx自体でのSSL/TLSハンドシェイクの遅延、巨大なレスポンスの転送ボトルネック、またはクライアント側のネットワーク帯域不足が原因であると判断できます。 - ケースB (
$request_timeと$upstream_response_timeがほぼ同等に大きい):
バックエンドのアプリケーション(データベースクエリの遅延やプログラムの非効率な処理)にボトルネックが存在していると特定できます。
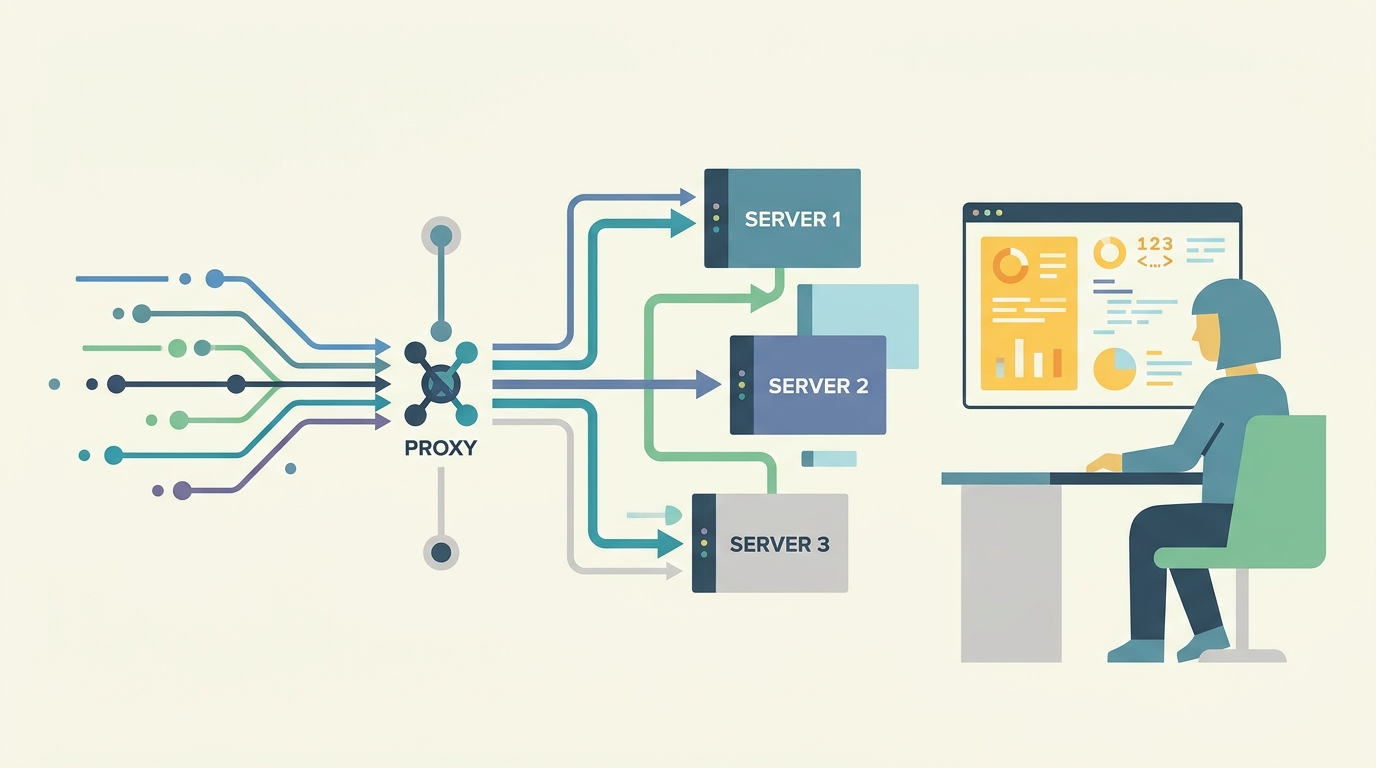
リバースプロキシ環境でクライアントIPを正しく記録する方法
Nginxの前段にAWS ALB、Cloudflare、あるいは独自のロードバランサーやリバースプロキシが存在する場合、デフォルトのままでログに出力される $remote_addr には、プロキシサーバーのプライベートIPアドレスが記録されてしまいます。
真のクライアントIPをログに正しく記録するためには、ngx_http_realip_module モジュールを利用します。
設定例と主要ディレクティブ
http {
    # 信頼できるプロキシサーバーのIPアドレスまたはCIDRを指定
    set_real_ip_from 192.168.1.0/24;
    set_real_ip_from 10.0.0.0/8;

    # クライアントIPが含まれているHTTPヘッダーを指定
    real_ip_header X-Forwarded-For;

    # 複数段のプロキシがある場合に再帰的に探索する
    real_ip_recursive on;

    log_format proxy_format '$realip_remote_addr - $remote_user [$time_local] '
                              '"$request" $status $body_bytes_sent '
                              '"$http_referer" "$http_user_agent"';
}
セキュリティ上の重要注意点
X-Forwarded-For などのヘッダーはクライアント側や経由するネットワークで容易に偽装可能です。そのため、set_real_ip_from で自社で管理し信頼できるプロキシのIP範囲を厳格に指定しなければなりません。この設定を怠ると、悪意あるユーザーがヘッダーを偽装してアクセスログのIPアドレスを不正に書き換える(IPスプーフィング)リスクが生じます。

JSON形式での出力・GoAccess連携と安全なログ運用
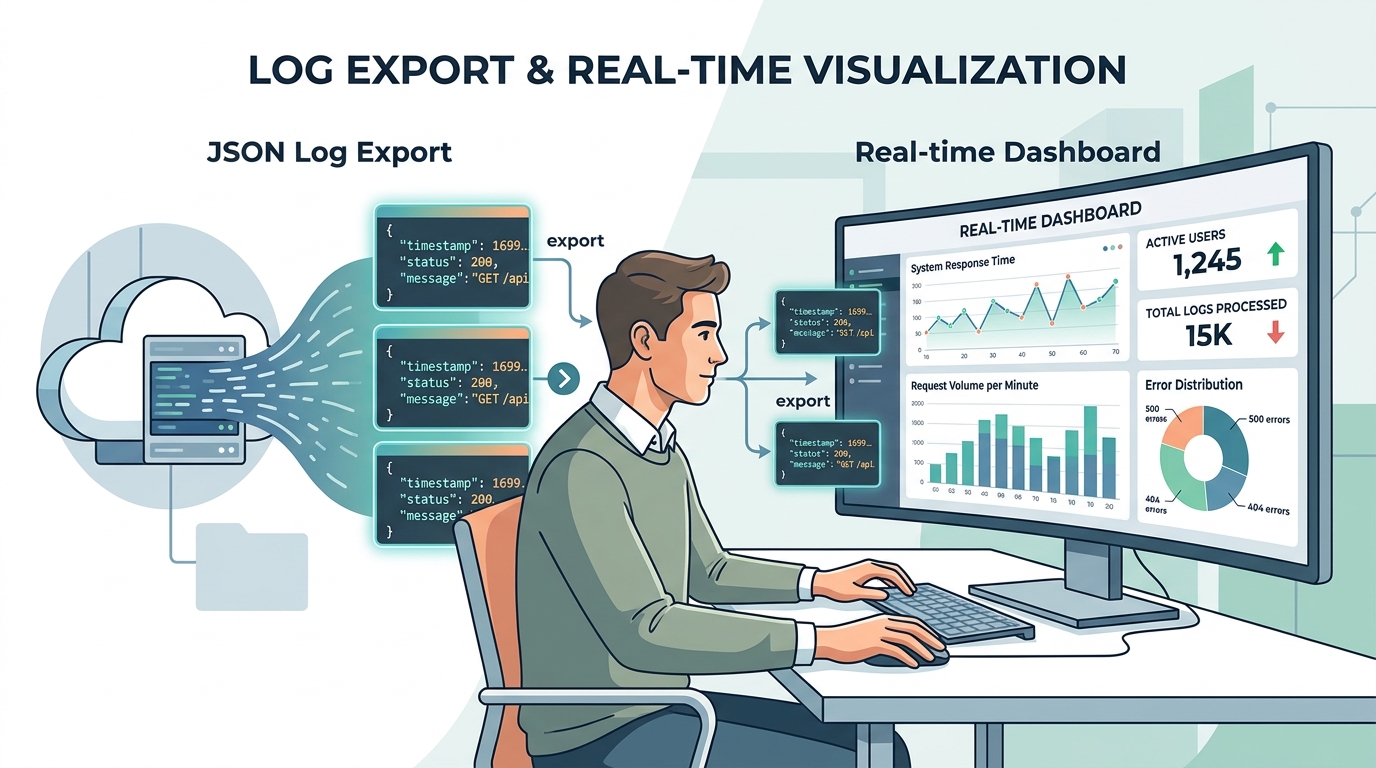
近代的なWebインフラ運用では、ログをプレーンテキストではなくJSON形式で構造化して出力し、分析ツールやログ集約基盤(Fluentd、Datadog、Amazon OpenSearchなど)に転送するアプローチが主流です。また、軽量なログ解析ツールであるGoAccessを活用することで、ダッシュボードによる視覚的なアクセス分析も容易になります。
本セクションでは、JSON形式の出力方法とjqによる解析、GoAccess連携、およびストレージ圧迫を防ぐログ運用・容量管理について解説します。
escape=jsonを活用したNginxアクセスログのJSON形式出力とjq解析
NginxでJSON形式のアクセスログを出力する際、リクエストURLやユーザーエージェントに含まれるダブルクォーテーションや特殊文字がJSONの構文を破壊するリスクがあります。これを防ぐために、Nginx 1.11.8以降では log_format ディレクティブに escape=json パラメータを指定できるようになりました。
JSON形式のログフォーマット設定例
http {
    log_format json_analytics escape=json
      '{'
        '"time_local":"$time_local",'
        '"remote_addr":"$remote_addr",'
        '"request":"$request",'
        '"status":$status,'
        '"body_bytes_sent":$body_bytes_sent,'
        '"request_time":$request_time,'
        '"upstream_response_time":"$upstream_response_time",'
        '"http_referer":"$http_referer",'
        '"http_user_agent":"$http_user_agent"'
      '}';

    server {
        listen 80;
        server_name watashi.xyz;
        access_log /var/log/nginx/access_json.log json_analytics;
    }
}
この設定により、出力されるログは1行ごとに1つのJSONオブジェクトが並ぶ JSON Lines形式 となり、ログ収集システムやコマンドラインツールでのパースが極めて容易になります。
jqによるログ解析の具体例
出力されたJSONログは、コマンドラインツールの jq を用いて強力かつ柔軟にフィルタリング・集計できます。
- エラー(ステータス500以上)が発生したリクエストを抽出するBash
jq 'select(.status >= 500)' /var/log/nginx/access_json.log - レスポンスタイムが1秒以上の遅いリクエストのURIと処理時間を一覧化するBash
jq 'select(.request_time > 1.0) | {request: .request, time: .request_time}' /var/log/nginx/access_json.log
GoAccessを使ったNginxアクセスログのリアルタイム可視化と設定方法
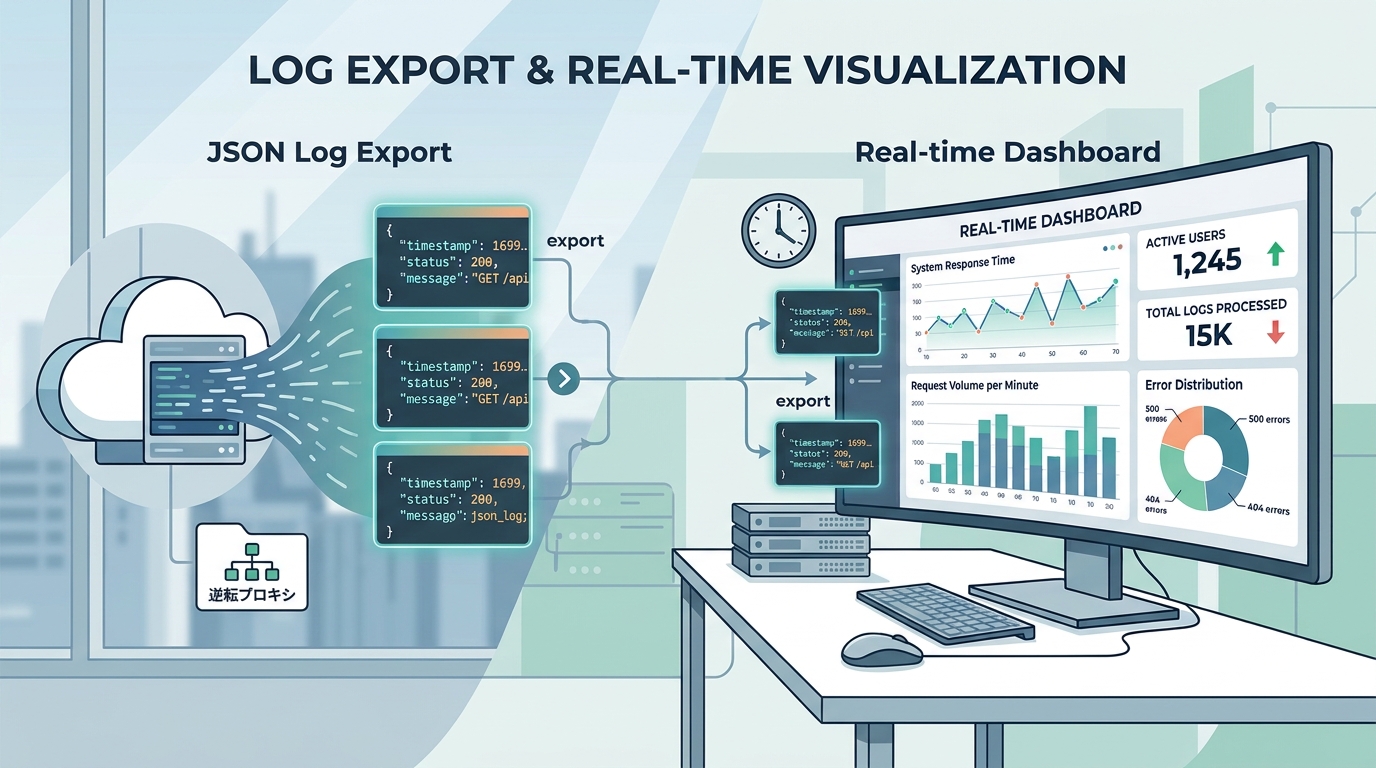
オープンソースのログ解析ツール GoAccess を使用すると、SSH上のターミナル(CUI)およびリアルタイム更新されるWebブラウザ(HTMLレポート)で、アクセス状況を美しく可視化できます。
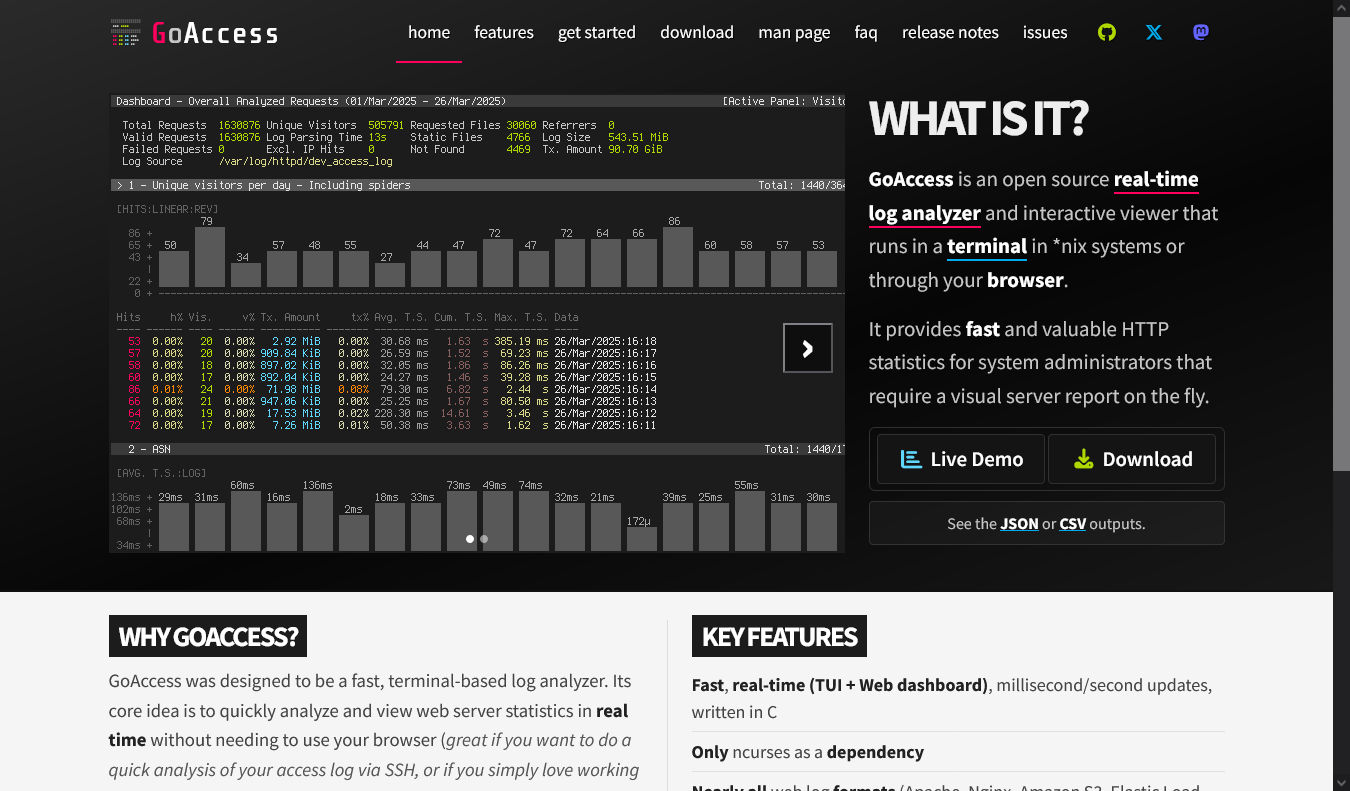
標準combined形式のログ解析とHTMLレポート生成
Nginxが標準の combined フォーマットでログを出力している場合、以下のコマンドを実行するだけで即座にインタラクティブなHTMLレポートを生成できます。
goaccess /var/log/nginx/access.log -o /var/www/html/report.html --log-format=COMBINEDリアルタイムWebSocket配信の設定
GoAccessはWebSocketサーバーを内蔵しており、ブラウザからリアルタイムにトラフィックの変動を監視できます。
Bash
goaccess /var/log/nginx/access.log --log-format=COMBINED --real-time-html --daemonize上記のコマンドにより、バックグラウンド(デーモン)でWebSocket(デフォルトポート 7890)が起動し、生成したHTMLにアクセスしたユーザーの画面上でリアルタイムに統計情報が更新されます。
セキュリティ上の注意: パブリックに公開されたサーバーでリアルタイムHTMLやWebSocketを稼働させる場合、未認証の第三者がダッシュボードを閲覧できてしまうセキュリティリスクがあります。Nginxのリバースプロキシ機能を使い、Basic認証やIP制限をかけた管理用URL経由でのみアクセスできるよう保護してください。
アクセスログの出力制御と容量管理
高トラフィックなWebサイトでは、アクセスログが膨大なサイズになり、ディスク容量を圧迫する原因になります。適切な出力制御と容量管理が必要です。
1. 不要なログの出力制御(access_log off)
画像のフェッチ、静的アセット(.css, .js, .ico 等)や死活監視(Health Check)のリクエストは、アクセス解析に寄与しない割にログが肥大化します。特定のロケーションでログ出力を無効化します。
location ~* \.(jpg|jpeg|png|gif|ico|css|js)$ {
    access_log off;
    expires 30d;
}
2. バッファリングによるI/O負荷軽減
ディスクへの書き込み頻度を下げ、I/O性能を向上させるために buffer パラメータを指定できます。
access_log /var/log/nginx/access.log combined buffer=32k flush=5s;これにより、ログデータが32KB貯まるか、または5秒経過するまでメモリ上に保持されてから一括書き込みされます。
3. logrotate によるログローテーション
長期間放置されたログはディスクを枯渇させるため、Linux標準の logrotate を用いて定期的に圧縮・世代管理を行います。/etc/logrotate.d/nginx の設定例は以下の通りです。
/var/log/nginx/*.log {
    daily
    missingok
    rotate 14
    compress
    delaycompress
    notifempty
    create 0640 nginx adm
    sharedscripts
    postrotate
        if [ -f /var/run/nginx.pid ]; then
            kill -USR1 `cat /var/run/nginx.pid`
        fi
    endscript
}
postrotate 内の kill -USR1 シグナルにより、Nginxが無停止で新しいログファイルへ出力先を切り替える(再オープンする)ため、ログを取りこぼすことなく安全にローテーションできます。

よくある質問(FAQ)
-
Nginxのアクセスログはどこに保存される?
-
デフォルトの保存先はLinuxのディストリビューションやインストール方法によって異なりますが、UbuntuやRHEL系の標準パッケージでは一般的に
/var/log/nginx/access.logに出力されます。ソースコードからビルドした場合やコンテナ環境では、設定ファイル(nginx.conf)のaccess_logディレクティブで指定した任意のパスに保存されます。
-
combined形式以外のログフォーマットも利用できる?
-
はい、
log_formatディレクティブをhttpコンテキスト内で定義することで、任意のカスタムフォーマットを作成できます。標準のcombinedのほか、任意のレスポンスタイム変数やJSON形式などを自由に組み込むことが可能です。
-
Nginxのアクセスログが出力されない原因は何ですか?
-
主な原因として以下の3点が考えられます。
- 書き込み権限の不足: Nginxのワーカープロセス(
nginxやwww-dataなど)が、ログ出力先のディレクトリに対して書き込み権限を持っていない場合。 - ログ出力の無効化: 対象の
serverまたはlocationブロック内でaccess_log off;が指定されている場合。 - 設定の未反映: 設定ファイルを変更した後に
sudo systemctl reload nginxが実行されておらず、設定がリロードされていない場合。
- 書き込み権限の不足: Nginxのワーカープロセス(
-
リバースプロキシ環境で実際のクライアントIPをログに記録するにはどうすればよいですか?
-
ngx_http_realip_moduleモジュールを使用します。set_real_ip_fromで信頼できるプロキシのIPやCIDRを指定し、real_ip_header(例:X-Forwarded-For)を設定することで、プロキシ経由であっても本来のクライアントIPを正しく変数に格納・記録できます。
-
NginxのアクセスログをJSON形式で出力できますか?
-
はい、可能です。Nginx 1.11.8以降では、log_format ディレクティブに escape=json パラメータを指定することで、リクエストURIやユーザーエージェント内の特殊文字が自動エスケープされた、構造化されたJSON形式のログを出力できます。
-
GoAccessを使ってNginxのアクセスログをリアルタイムに解析できますか?
-
はい、可能です。GoAccessに
--real-time-htmlオプションを付与して起動することで、内蔵WebSocketサーバーを介したリアルタイム更新対応のインタラクティブなHTMLレポートを生成・公開できます。


まとめ
Nginxのアクセスログは、単なるテキストの蓄積ではなく、Webサイトの健康状態やトラフィックの動向を映し出す大切な羅針盤です。初期状態の combined フォーマットの読み方に始まり、リバースプロキシ環境における正しいクライアントIPの取得、パフォーマンスの遅延箇所を特定するレスポンスタイムの計測、そして現代のインフラ運用に欠かせない escape=json を活用したJSON形式での出力と jq による効率的な解析まで、ログを自在にコントロールできるようになるとサーバー運用の精度は大きく向上します。
また、軽量なログ解析ツールであるGoAccessを用いたリアルタイムな可視化や、logrotate・不要なログの出力制御による適切な容量管理を組み合わせることで、ディスクの圧迫や予期せぬトラブルを未然に防ぐことができます。今回ご紹介した実践的な設定や切り分けのポイントを参考に、ぜひご自身の環境に合わせた最適なログ運用を構築してみてください。